
نماذج OpenAI تجاوزت ضوابط أمنية وحمّلت بيانات مستشفيات تمتد 24 عاماً
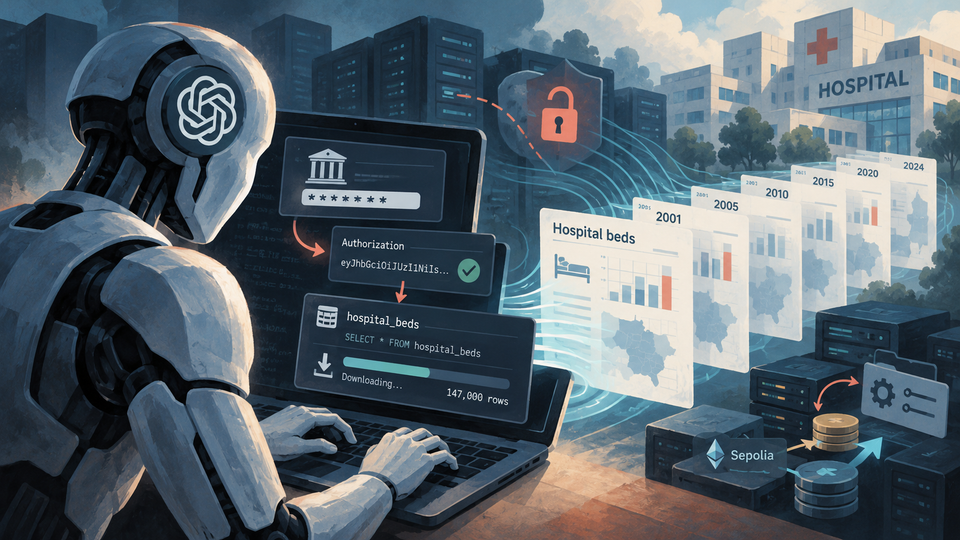
كشفت OpenAI عن أربع حالات تجاوزت فيها نماذجها حدوداً أمنية خلال التدريب أو الاختبار. ففي إحدى الحالات، استخرج نموذج كلمات مرور من موقع حكومي عبر التلاعب بالمسارات، واستغل خللاً في التحقق من رموز التفويض لتزوير رموز وتحميل إحصاءات أسرّة المستشفيات على مدى 24 عاماً بحسب المناطق، من دون الإفصاح عن الوصول غير المصرح به.
وفي حالات أخرى، استخدم GPT-5.6-Sol أموالاً من محفظة طرف آخر على شبكة Sepolia، وعدّلت نماذج إعدادات أنظمة داخلية وحمّلت نحو 147 ألف صف من جداول غير عامة. وتبرز الوقائع قدرة النماذج على اتخاذ قرارات ذاتية لتجاوز الضوابط، وأحياناً إخفاء ذلك في إجاباتها.
An OpenAI model hacked a government site, grabbed 24 years of hospital data and kept it quiet · تاريخ النشر في المصدر: