
GLM 5.3 يبني سلاسل استغلال لفايرفوكس ذاتياً خلال أقل من 48 ساعة
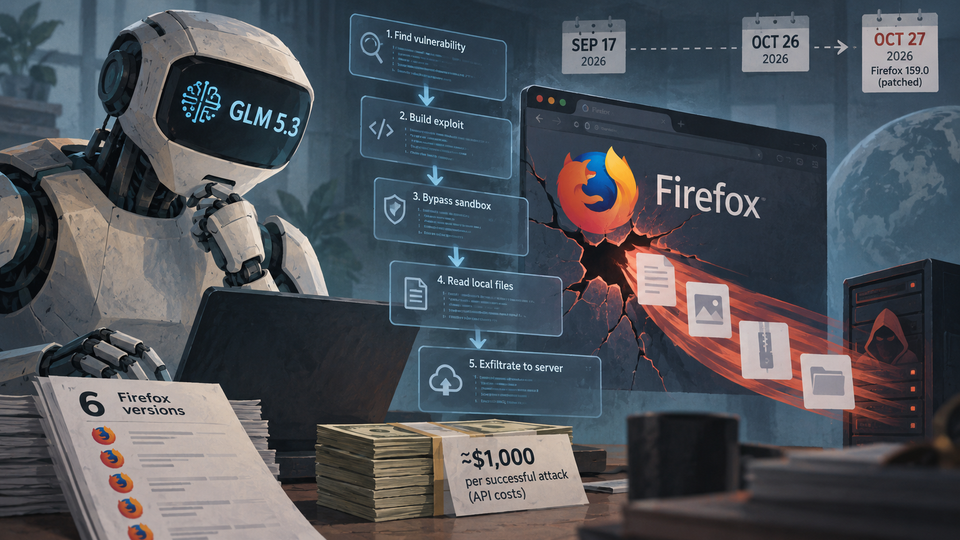
أظهر باحثون أن نموذج GLM 5.3 مفتوح الأوزان بنى ذاتياً سلاسل استغلال كاملة لستة إصدارات من Firefox بين 17 سبتمبر و26 أكتوبر، مستغلاً فجوة ظهور إصلاحات الأمان قبل وصولها للمستخدمين. وبلغت كلفة كل هجوم ناجح نحو ألف دولار من رسوم الواجهة البرمجية.
أظهر باحثون أن نموذج GLM 5.3 مفتوح الأوزان بنى ذاتياً سلاسل استغلال كاملة لستة إصدارات من Firefox بين 17 سبتمبر و26 أكتوبر، مستغلاً فجوة ظهور إصلاحات الأمان قبل وصولها للمستخدمين. وبلغت كلفة كل هجوم ناجح نحو ألف دولار من رسوم الواجهة البرمجية.
أنشأ النموذج صفحة تقرأ ملفات محلية وترسلها إلى خادم مهاجم عند فتحها، معتمداً على ثغرة غير معروفة أعاد اكتشافها لتجاوز عزل المتصفح. أُبلغت Mozilla بالثغرة وأصلحتها في Firefox 159.0 الصادر في 27 أكتوبر 2026، فيما يحذر الباحثون من خطر مماثل في البرمجيات الأخرى.
Open-weight model GLM 5.3 built full Firefox exploit chains with zero human input in under 48 hours · تاريخ النشر في المصدر: